

Podpora TLS 1.0 bude ukončena co nejdříve
Microsoft deklaruje, že by jeho zákazníci měli co nejdříve přejít z TLS 1.0 na TLS 1.2. K tomu je bude nejen vybízet, ale zejména tlačit omezením podpory TLS 1.0 a TLS 1.1 v současných produktech. Současná nejmladší verze TLS 1.2 pochází z roku 2008 a TLS 1.3 se teprve blíží ke svému rozšíření v softwarových produktech.
Podporu prastarého SSLv3 se po bezpečnostních incidentech podařilo většinou vymýtit, ale většina (nejen firemních) systémů stále podporuje a používá staré protokoly, které jsou zranitelné. Například TLS 1.0 ohrožuje zranitelnost POODLE (původní ohrožovala SSLv3, novější varianta i TLS protokoly).
Problémem v tomto bohulibém záměru Microsoftu je absence podpory TLS 1.2 ve starších produktech. Postiženy jsou konkrétně systémy Windows Vista, Windows 7 a Windows Server 2008. Vista a WS 2008 nepodporují TLS 1.2 vůbec; jeho podpora je až ve Windows 7 a WS 2008 R2 (kde však není zapnutá).
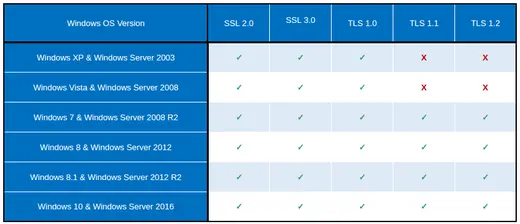
Podpora SSL a TLS ve Windows a Windows Serveru. Zdroj: blogs.microsoft.com
Z přehledu verzí SSL/TLS výše je patrné, že podpora TLS 1.2 musí být do Windows Serveru 2008 doplněna. Ve Windows Serveru 2012 a novějších je podpora TLS 1.2 ve výchozím stavu zapnuta.
Zajímá-li vás TLS 1.2 z pozice uživatele a nikoliv administrátora, můžete vyzkoušet schopnosti svého prohlížeče v testu SSL/TLS Capabilities of Your Browser od SSLlabs. Stejně jako v testu SSL/TLS na serveru uvidíte verze protokolů, se kterými umí prohlížeč pracovat. Test obsahuje také případné varování o zranitelnosti vašeho prohlížeče. Pokud váš prohlížeč (potažmo operační systém) TLS 1.2 nepodporuje, měli byste zvážit upgrade na novější verzi systému.
Windows Server 2008 dostane podporu TLS 1.2 letos
Z předchozího odstavce je zřejmý hlavní problém, kterým je absence podpory TLS 1.2 u Windows Serveru 2008. Dnes už je starší Windows Server 2008 podporován pouze v rámci rozšířené podpory, která skončí v roce 2020; přesto je stále hodně používán. Rozšířená podpora znamená, že do jejího konce Microsoft zajistí opravy chyb a zranitelností, avšak nebude rozvíjet funkce produktu.
I přesto dostane Windows Server 2008 v rámci aktualizace update umožňující využití TLS 1.2. Jeho uživatelé budou moci využít v tuto chvíli nejmodernější TLS protokol místo starého TLS 1.0. Administrátoři serverů by však měli zvážit upgrade na Windows Server 2012 nebo Windows Server 2016, který jim pomůže v IIS lépe využít SSL certifikáty s výrazně menším úsilím. Největším rozdílem je podpora SNI a konec nutnosti používat IP adresu pro každý samostatný SSL certifikát.
S přechodem pomůže sám Microsoft
Microsoft si je vědom složitosti ukončení podpory protokolu, který je tolik rozšířen a tvoří součást všech jejich produktů. Administrátorům se snaží pomoci dokumentem Solving the TLS 1.0 Problem, který má ambice být příručkou ulehčující přechod z TLS 1.0.
Zdroj a více informací:
Specialista pro bezpečnostní SSL certifikáty
DigiCert TLS/SSL Professional
e-mail: jindrich.zechmeister(at)zoner.cz