DigiCert Code Signing
Code Signing certifikát s overením organizácie (OV) umožňuje vývojárom a softvérovým firmám digitálne podpísať aplikácie, inštalátory, knižnice, skripty a ďalšie súbory distribuované cez internet. Podpis potvrdzuje dve veci: kto softvér vydal – používateľ namiesto „Neznámy vydavateľ“ uvidí overený názov vašej firmy – a že sa kód od okamihu podpísania nezmenil. Akákoľvek úprava súboru po podpise (napríklad podvrhnutie malvéru pri distribúcii) podpis neplatní a operačný systém na to používateľa upozorní. Pre naprostú väčšinu vývojárov je dnes štandardná OV Code Signing tou najrozumnejšou voľbou.
 Objednať certifikát
 Porovnanie certifikátov


bez zeleného riadku
Podpora SAN
Doba vystavenia
Dôveryhodnosť
- Cena od 300 €
- Platnosť 1-3 roky
- Určenie Windows aplikácie, skripty, Java
- Rozpoznanie podpisu Windows, Java a ďalšie platformy
- Algoritmus verejného kľúča RSA
- Hešovací algoritmus SHA-256 a vyšší
- Dĺžka verejného kľúča 3 072/4 096 bitov
- Koreňová CA DigiCert Trusted Root G4
- Garancia vrátenia 30 dní
- Pregenerovanie certifikátu Zadarmo
- Domény v certifikáte nepoužívajú sa (podpis na firmu)
- Privátny kľúč token, HSM či KeyLocker
Odporúčané použitie certifikátu
Certifikát na podpisovanie kódu je dnes štandardnou výbavou každého, kto distribuuje softvér pre Windows – či už ide o komerčnú aplikáciu, interný nástroj, inštalátor MSI, knižnicu DLL alebo PowerShell skript. Nepodpísaný softvér pôsobí na používateľov nedôveryhodne, systém pri ňom zobrazuje „Neznámy vydavateľ“ a firemné politiky (AppLocker, WDAC, Smart App Control vo Windows 11) ho často vôbec nepustia na spustenie.
Windows navyše používa filter Microsoft Defender SmartScreen, ktorý hodnotí reputáciu sťahovaných súborov. Reputácia sa odvodzuje od samotného súboru aj od certifikátu, ktorým je podpísaný, a buduje sa postupne podľa toho, koľko používateľov súbor bez problémov stiahne a spustí. Novo vydaná aplikácia preto môže varovanie SmartScreen vyvolať aj s platným podpisom – podpis ale umožní, aby sa reputácia naviazala na vašu firmu a prenášala sa aj na ďalšie verzie podpísané rovnakým certifikátom. Od roku 2024 to platí rovnako pre OV aj EV certifikáty: Microsoft odobral EV certifikátom zvláštne zaobchádzanie a EV podpis už neznamená okamžitú reputáciu ani istotu, že SmartScreen varovanie nezobrazí. Rozšírené overenie s Code Signing EV certifikátom má dnes zmysel hlavne tam, kde ho vyžaduje konkrétna platforma alebo zákazník (napr. registrácia do programu Microsoft Hardware Dev Center na podpisovanie ovládačov či požiadavky firemných odberateľov).
Code Signing certifikát od verejnej certifikačnej autority naopak nie je potrebný na publikáciu mobilných aplikácií – Google Play aj App Store používajú vlastné podpisové mechanizmy (vývojársky kľúč, resp. certifikáty Apple Developer). Pre macOS (Gatekeeper, notarizácia) je taktiež nutný certifikát Apple Developer ID.
Všetky Code Signing certifikáty (OV aj EV) sú od 15. 5. 2023 vydávané už len na hardvérový token, vlastné HSM alebo do cloudového HSM DigiCert KeyLocker – privátny kľúč tak nemožno skopírovať ani exportovať. Viac informácií tu.
Cenník DigiCert Code Signing certifikátu
Certifikát nie je viazaný na konkrétne vývojové prostredie – funguje so Signtoolom, jarsignerom aj v CI/CD pipeline.
Jedenročný
- Pri kúpe od nás ušetríte
- ! Nutné prikúpiť token či KeyLocker
Ceny uvedené bez DPH.
Zobrazenie certifikátu
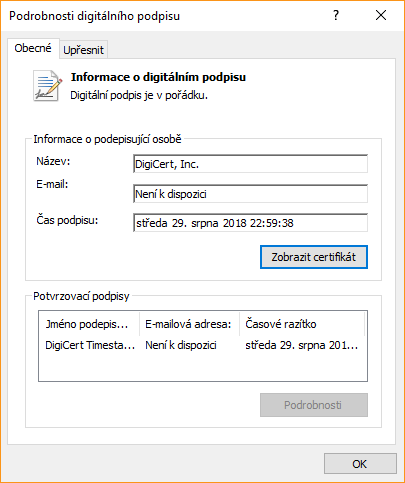
Pri spustení aplikácie podpísanej DigiCert Code Signing certifikátom zobrazí Windows v dialógu Riadenie používateľských účtov (UAC) ako overeného vydavateľa názov vašej spoločnosti namiesto varovania „Neznámy vydavateľ“. Vo vlastnostiach súboru na karte Digitálne podpisy si používateľ môže overiť, kto súbor podpísal, kedy k podpisu došlo (časová pečiatka) a ktorou certifikačnou autoritou bol certifikát vydaný.
FAQ – najčastejšie otázky
Podpis zaručuje, že systém zobrazí overeného vydavateľa a spozná akúkoľvek zmenu súboru. Neznamená ale automaticky, že sa aplikácia spustí bez akéhokoľvek varovania.
Vo Windows rozhoduje o varovaní filter Microsoft Defender SmartScreen na základe reputácie. Tá sa buduje postupne – podľa počtu stiahnutí a spustenia súboru a podľa histórie certifikátu, ktorým podpisujete. Krátko po vydaní novej aplikácie (alebo po prechode na nový certifikát) sa preto varovanie môže objaviť aj pri podpísanom súbore. Od roku 2024 to platí pre OV aj EV certifikáty rovnako – EV certifikát už okamžitú reputáciu nezajistí.
Reputáciu pomôžete budovať tým, že podpisujete každé vydanie, používate stále rovnaký certifikát, ku každému podpisu pridávate časovú pečiatku a súbory po podpise už nemeníte. Ak SmartScreen podľa vás označuje aplikáciu neprávom, môžete ju nahlásiť Microsoftu na preskúmanie cez portál Microsoft Security Intelligence.
Niekktoré platformy navyše vyvolávajú bezpečnostné upozornenia už z princípu – napríklad Java aplikácie spúšťané z webu.
Privátny kľúč musí byť uložený na certifikovanom hardvéri – na USB tokene, vo vlastnom HSM alebo v cloudovom HSM DigiCert KeyLocker. Samotné podpisovanie potom prebieha cez nástroje danej vývojovej platformy (napr. Signtool, jarsigner), ktoré sa odkazujú na úložisko s certifikátom. Ku každému podpisu odporúčame pridať časovú pečiatku (timestamp) – vďaka nej zostane podpis platný aj po vypršaní certifikátu.
Typické použitie je Microsoft Authenticode – podpis súborov EXE, DLL, MSI, CAB, ovládacích prvkov, PowerShell skriptov alebo makier VBA v Office. Certifikátom môžete podpisovať aj Java aplikácie (JAR) a ďalšie formáty, ktoré podporujú štandardný X.509 podpis kódu. Vo Windows sa typicky používa nástroj Signtool, ktorý je súčasťou Windows SDK.
Certifikát naopak nie je určený na publikáciu aplikácií v Google Play a App Store ani pre macOS – tieto platformy používajú vlastné vývojárske certifikáty. Ovládače jadra Windows sa dnes podpisujú cez Microsoft (Hardware Dev Center), kde je na registráciu vyžadovaný EV certifikát.
DigiCert Code Signing certifikát aj DigiCert Code Signing EV certifikát sú vystavované na token alebo do KeyLockeru. Na podpis s tokenom potrebujete podpornú aplikáciu Safenet, pre KeyLocker klientsky nástroj DigiCert – oba sú dostupné pre Windows, Linux a macOS.
Na fyzickom tokene to nie je možné. Jeden certifikát je uložený iba na jednom tokene a privátny kľúč z neho nemožno exportovať – podpisovať tak môže len ten, kto má token fyzicky u seba. Ak potrebuje podpisovať viac ľudí alebo automatizovaný build server, je vhodnejšie zvoliť cloudové HSM DigiCert KeyLocker: správca v ňom môže prideliť oprávnenie na podpis viacerým používateľom a podpisovať možno aj z CI/CD pipeline bez toho, aby kľúč kedykoľvek opustil HSM. Druhou možnosťou je zakúpiť viac certifikátov na samostatných tokenoch.
Oba typy majú dnes privátny kľúč povinne na tokene alebo v HSM a oba Windows SmartScreen hodnoti rovnako – reputáciu si musia vybudovať. EV certifikát sa líši prísnejším overením organizácie. Prakticky ho potrebujete hlavne na registráciu do Microsoft Hardware Dev Center (podpisovanie ovládačov) alebo ak ho výslovne vyžaduje váš zákazník či platforma. Kupovať EV len kvôli SmartScreenu už zmysel nemá – na bežnú distribúciu aplikácií plne postačí OV certifikát.
Podľa pravidiel CA/Browser Forum môžu mať Code Signing certifikáty vydané od 1. 3. 2026 platnosť najviac 460 dní (DigiCert vydáva maximálne 459 dní). Viacročné certifikáty sa preto už nevydávajú a certifikát je potrebné obnovovať zhruba raz za rok.
Softvér podpísaný s časovou pečiatkou zostáva dôveryhodný aj po vypršaní certifikátu – pečiatka preukazuje, že podpis vznikol v čase jeho platnosti. Bez časovej pečiatky by podpis po vypršaní certifikátu prestal byť platný.