

Zbrusu nová pečeť pro prestižní Secure Site certifikáty
Secure Site certifikáty jsou tím nejlepším, co DigiCert nabízí. Tyto prémiové TLS certifikáty přináší nejen maximální důvěru, ale také exkluzivní doplňkové funkce a možnost vyzkoušet technické novinky, které teprve dorazí na trh (tzv. Post-quantum cryptography).
ZONER a SSLmarket se jako partner DigiCertu zúčastnili vypuštění této nové podoby pečeti. Zároveň jsme jedni z prvních, kteří ji od prvního dne používají. Více o nasazení pečeti, stejně jako moji citaci, najdete v naší novince či v ní uvedeném odkazu na tiskovou zprávu DigiCertu.
Hlavní změnou oproti starému Norton Sealu je design. Pečeť vypadá moderněji a již neobsahuje žlutou barvu jako pozůstatek Symantecu. Onu typickou "fajfku", která je podle studií nejznámějším symbolem zabezpečení na internetu, si však v přepracované podobě DigiCert ponechal. Převzal tedy pouze to nejlepší a fungující.
Tolik k představení nové podoby, nyní si pojďme představit nové funkce Smart Seal pečeti.
Nové funkce Smart Sealu
Nová pečeť přináší dosud nevídané funkce. Ve zkratce:
- Hover - při přejetí kurzorem se pečeť zvětší a usnadní přečtení názvu firmy vlastníka certifikátu.
- Animace - pečeť se animuje, což zaujme oko návštěvníka. Logo a název CA DigiCert se střídá s informacemi z certifikátu.
- Vlastní logo - může se při animaci měnit s logem CA DigiCert. Stačí nám dodat logo ve formátu SVG a zbytek pro vás zařídíme.
Jistě se shodneme, že naprosto nejlepší novinkou je právě možnost přidat si do Sealu logo vlastní firmy. To se pak střídá s logem DigiCertu. Jak to funguje můžete vidět v patičce našeho webu SSLmarket.cz.
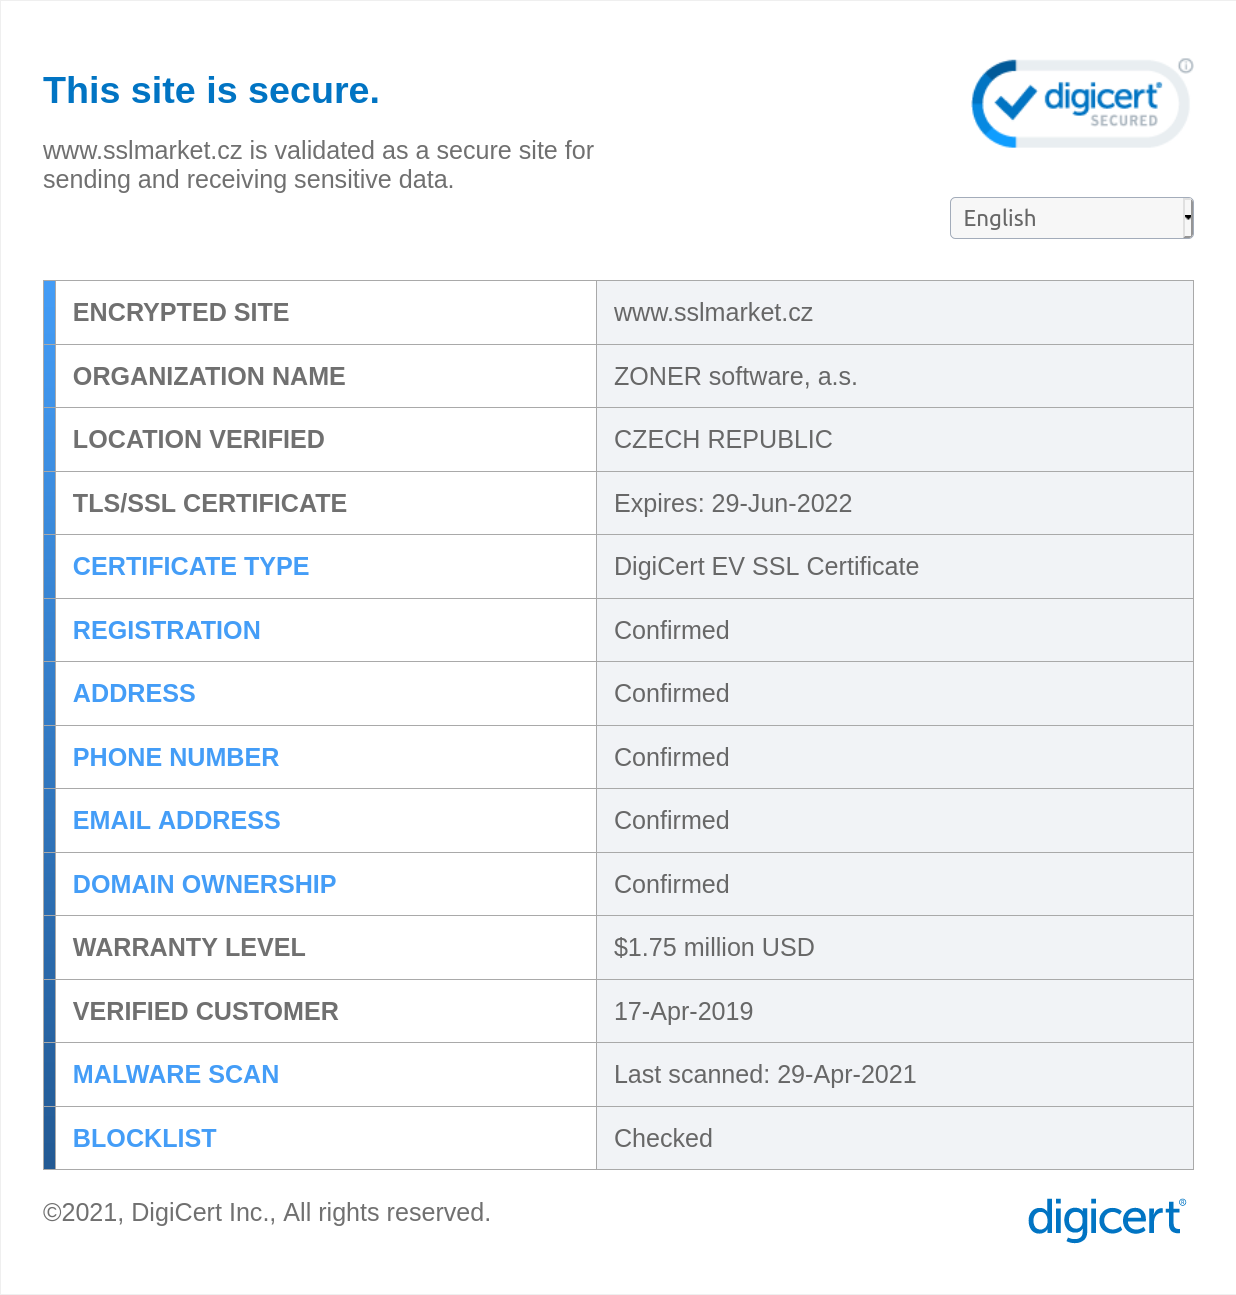
Stále platí, že po kliknutí na pečeť je zobrazeno okno s informacemi o majiteli certifikátu a řada doplňkových informací. Toto okno je možné přepnout do mnoha jazyků a slouží návštěvníkovi webu k detailní autentizaci provozovatele.
Příklad informací zobrazených v tomto okně vidíte níže. Výsledky Malware skenu, přítomnosti na Blacklistu, PCI compliance testu a datum ověření zákazníka si můžete volitelně zapnout či naopak vypnout.
Pečeť CA je stěžejní zbraní proti podvodníkům
Po dobrovolné a nepochopitelné eliminaci zeleného EV pruhu ze strany prohlížečů přišli uživatelé webu o základní nástroj autentizace. Nyní si musí kliknout na zámek vedle adresy, nebo jít do detailu certifikátu. A přiznejme si, kdo to takto dělá?
V současnosti vypadají pro laika v prohlížeči všechny certifikáty stejně a nedokáže rozlišit, zdali je na pravém webu banky, která má EV certifikát, nebo podvrženém falešném webu s DV certifikátem bez ověření. Ročně na světě vznikají desítky tisíc falešných kopií webu Facebooku, PayPalu či Microsoftu (2) právě za tímto jediným účelem - zmatení uživatele a získání přihlašovacích údajů, které jsou pak zneužity.
Pečeť CA na webu je v současnosti jediným nástrojem jak návštěvníkům uživatelsky přívětivým způsobem prokázat vaši identitu, umožnit autentizaci a bránit se před phishingem. I pokud by útočník získal kód pečeti, tak mu na odlišné doméně nebude nikdy fungovat.
Nasazení pečeti na web
Pro zobrazení pečeti CA, kterou můžete použít k vydanému certifikátu, je potřeba pouze krátký HTML kód. Tento získáte ve své zákaznické administraci SSLmarketu, v detailu objednávky, a vložíte jej na patřičné místo vaší webové prezentace (do míst, kde se má pečeť zobrazovat). Podobu jednotlivých pečetí a získání kódu popisuje článek Přidání pečeti CA na web.
Pokud byste měli s nasazením jakékoliv problémy, tak nám neváhejte dát vědět! Naše podpora vám poradí.
Zdroje
- DigiCert. Dostupné na https://www.websecurity.digicert.com/theme/seal-transition
- Statistika Vade Secure. Dostupné na https://www.vadesecure.com/en/phishing/
Specialista pro bezpečnostní SSL certifikáty
DigiCert TLS/SSL Professional
e-mail: jindrich.zechmeister(at)zoner.cz