Podpisovanie pomocou KeyLocker cloud HSM
Tento článok vás naučí podpisovať pomocou cloudu a KeyLocker HSM. Návod je relevantný pre všetky platformy a rôzne podpisovacie nástroje – od signtool až po jarsigner. Uvedené informácie sú aj základom pre podpisovanie pomocou Software Trust Managera z DigiCert ONE; princíp podpisovania platí pre obe služby.
Kompatibilita KeyLockeru
Iste si pred vyskúšaním KeyLockeru položíte otázku, či bude možné ho použiť vo vašom workflow a či vám bude fungovať. KeyLocker a súvisiace knižnice podporujú (rovnako ako Software Trust Managet v DC1) podpisové nástroje tretej strany. Na webe DigiCert nájdete v článku Signing tool integration kompletný prehľad formátov súborov, ktoré môžete podpísať kompatibilnými nástrojmi za použitia KeyLockeru.
Tu spomeniem iba najrozšírenejší Signtool v 32b a 64b verzii:
- SignTool (32-bit): .doc, .docm, .dot, .dotm, .msi, .cab, .exe, .dll, .mpp, .mpt, .pot, .potm, .ppa, .ppam, .pps, .ppsm, .ppt, .pptm, .pub, .vdw*, .vdx*, .vsd*, .vsdm, .vss*, .vssm, .vst*, .vstm, .vsx*, .vtx*, .wiz*, .xla, .xlam, .xls, .xlsb, .xlsm, .xlt, .xltm
- SignTool (64-bit): .appx, .appxbundle, .arx, .cab, .cat, .cbx, .cpl, .crx, .dbx, .deploy, .dll, .drx, .efi, .exe, .js, .msi, .msix, .msixbundle, .msm, .msp, .ocx, .psi, .psm1, .stl, .sys, .vbs, .vsix, .wsf, .xsn
Sprievodca v KeyLockeri
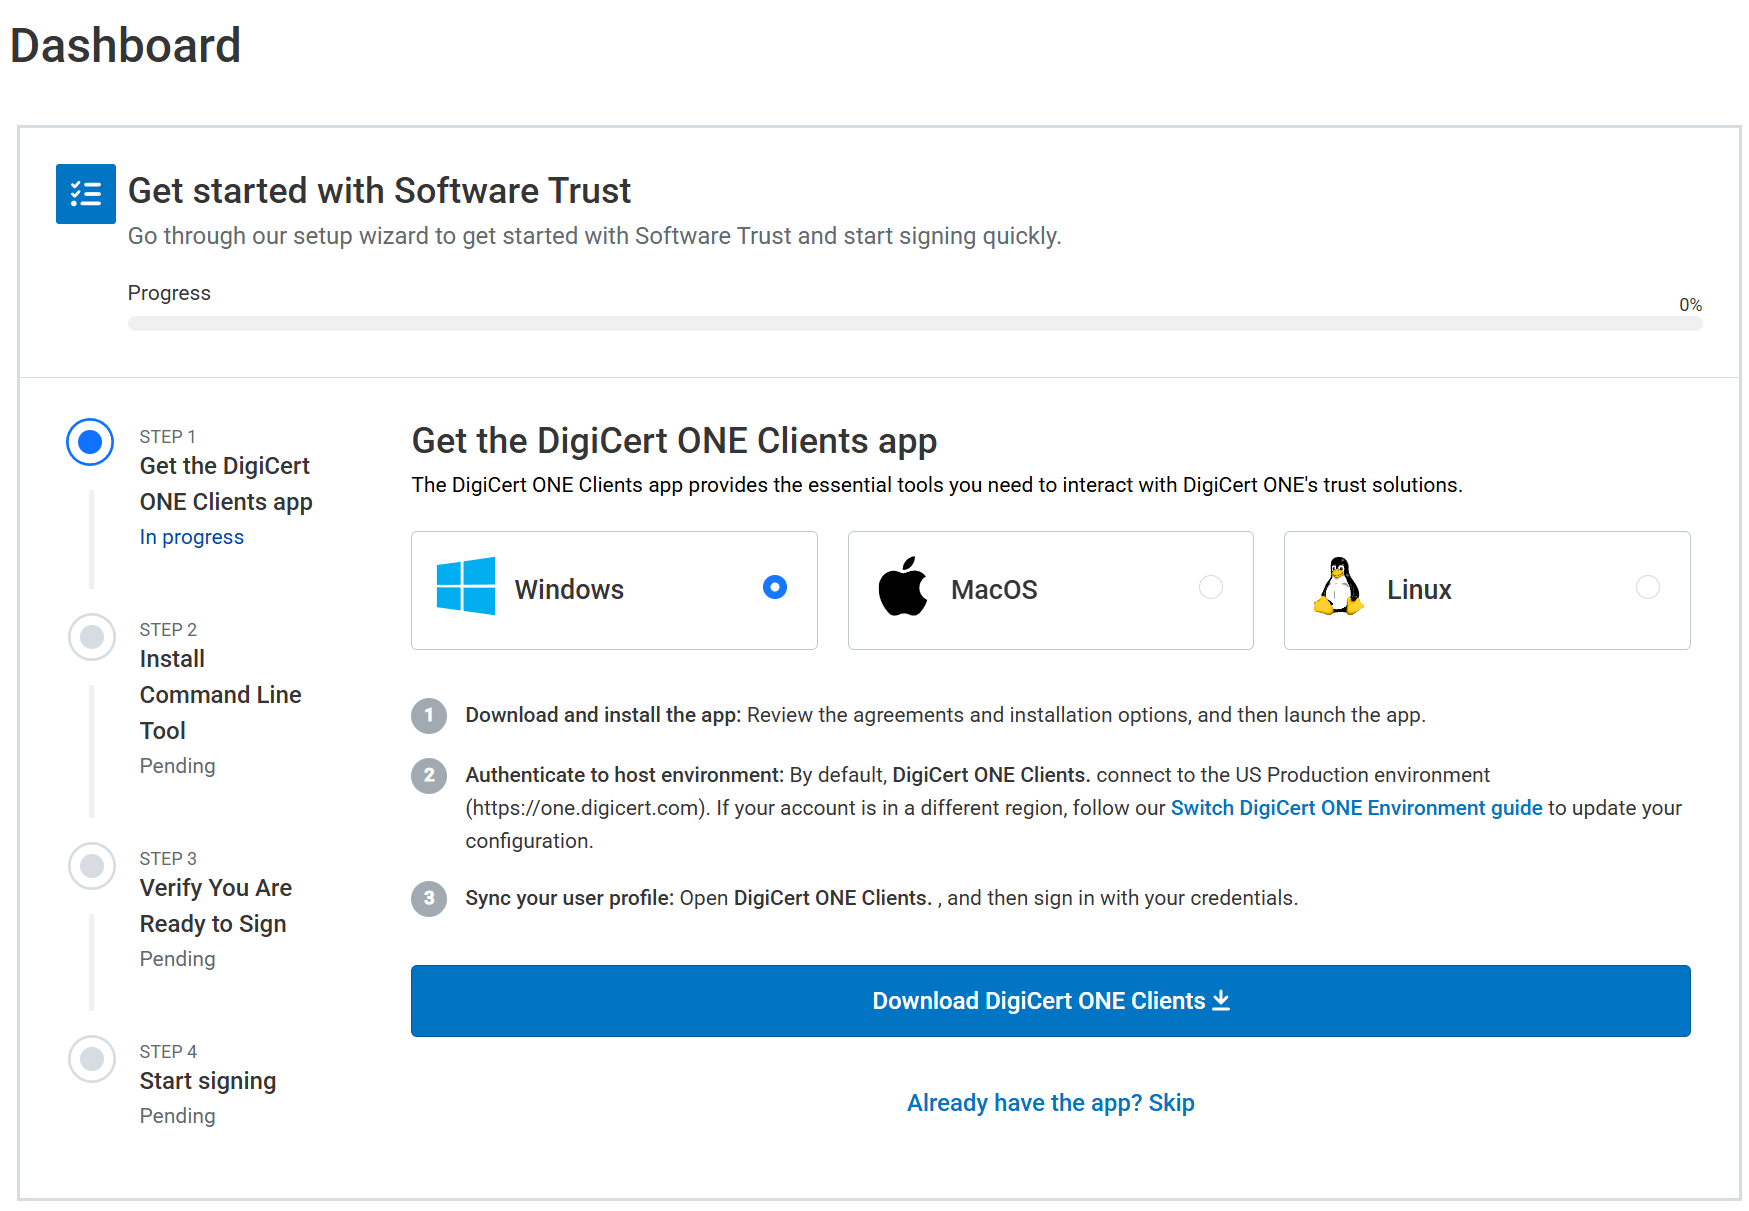
Po prihlásení do KeyLockeru uvidíte Sprievodcu nastavením, ktorý vám pomôže stiahnuť aplikáciu DigiCert ONE Clients. Pomocou nej sa na počítači prihlásite k účtu KeyLocker, nainštalujú sa vám potrebné knižnice vrátane SMCTL a nastavia sa do systému premenné pre autentizáciu. Oproti predchádzajúcemu postupu ide o výrazné uľahčenie.
V prvom kroku sprievodcu KeyLocker si stiahnite aplikáciu DigiCert ONE Clients, nainštalujte ju a spustite. Prihlásenie je rovnaké, ako ste si nastavili do webového rozhrania KeyLockeru.
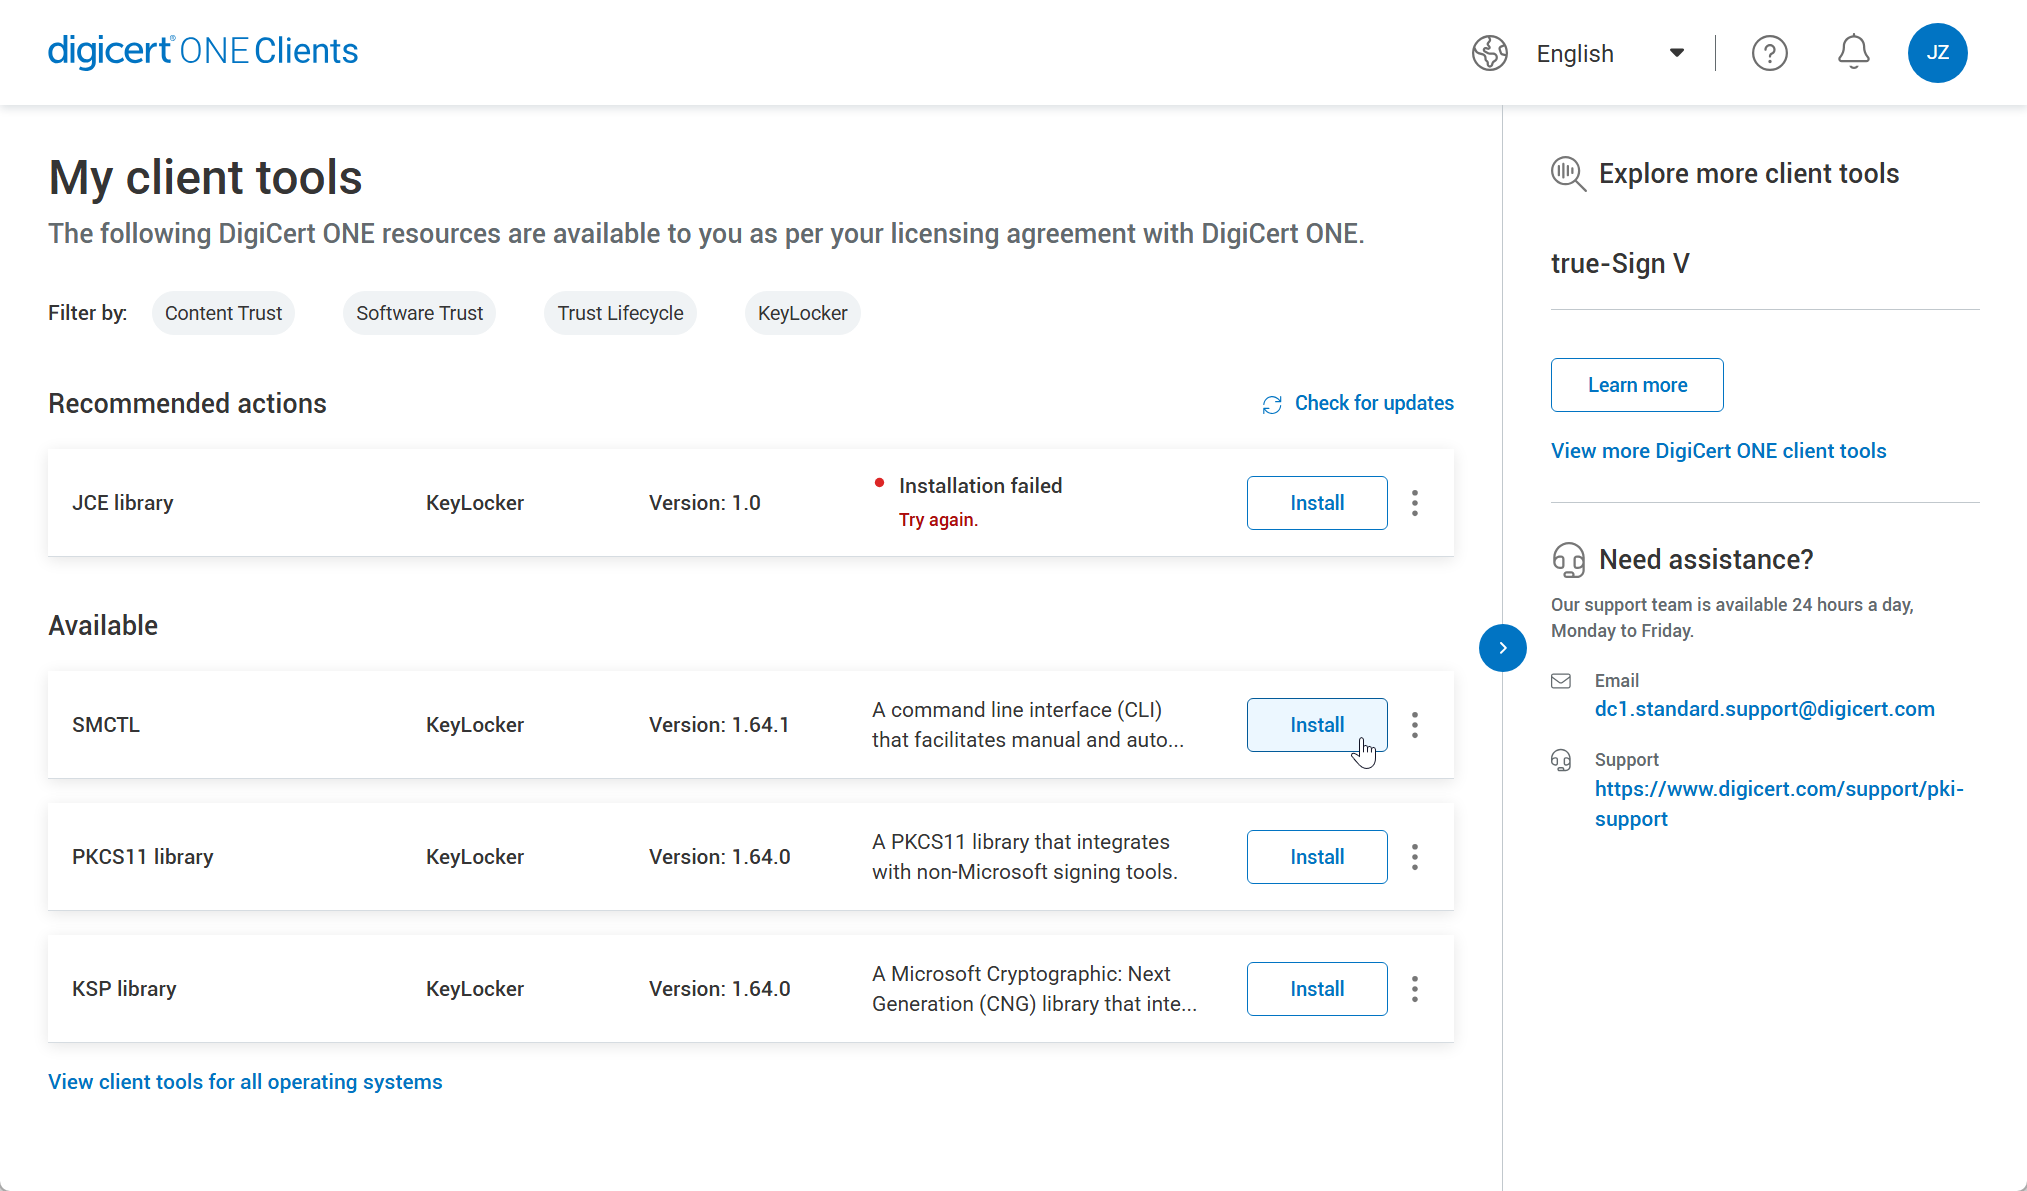
V ďalšom kroku v desktopovej aplikácii nainštalujte SMCTL, ktorý je hlavným nástrojom pre samotné podpisovanie.
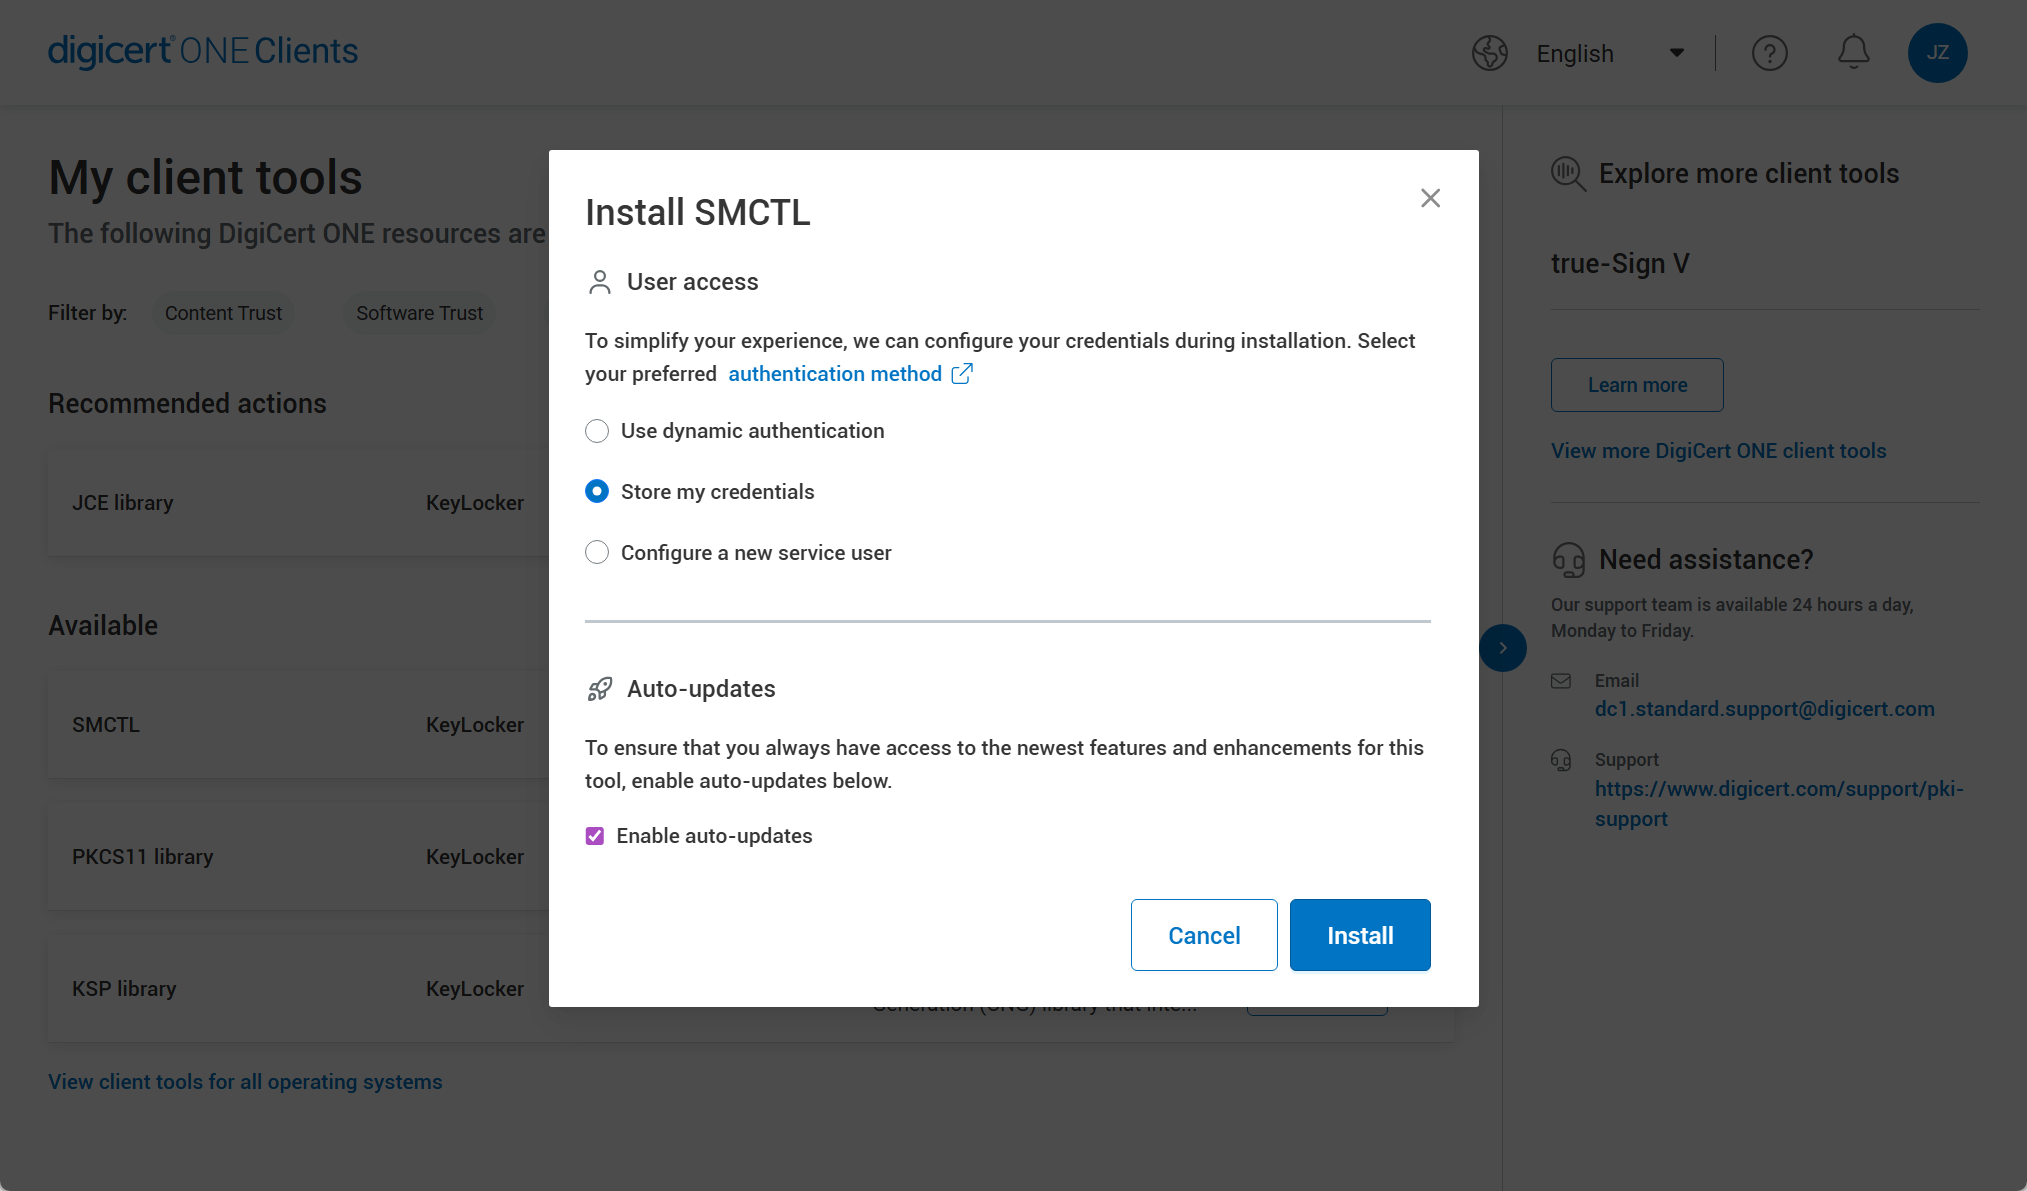
Po inštalácii uvidíte výber z troch možných spôsobov uloženia premennej KeyLockeru v systéme. Odporúčame ponechať predvolenú možnosť „Store my credentials". Údaje sa uložia do systému a nebudete sa musieť pred každým podpísaním znovu prihlasovať k účtu.
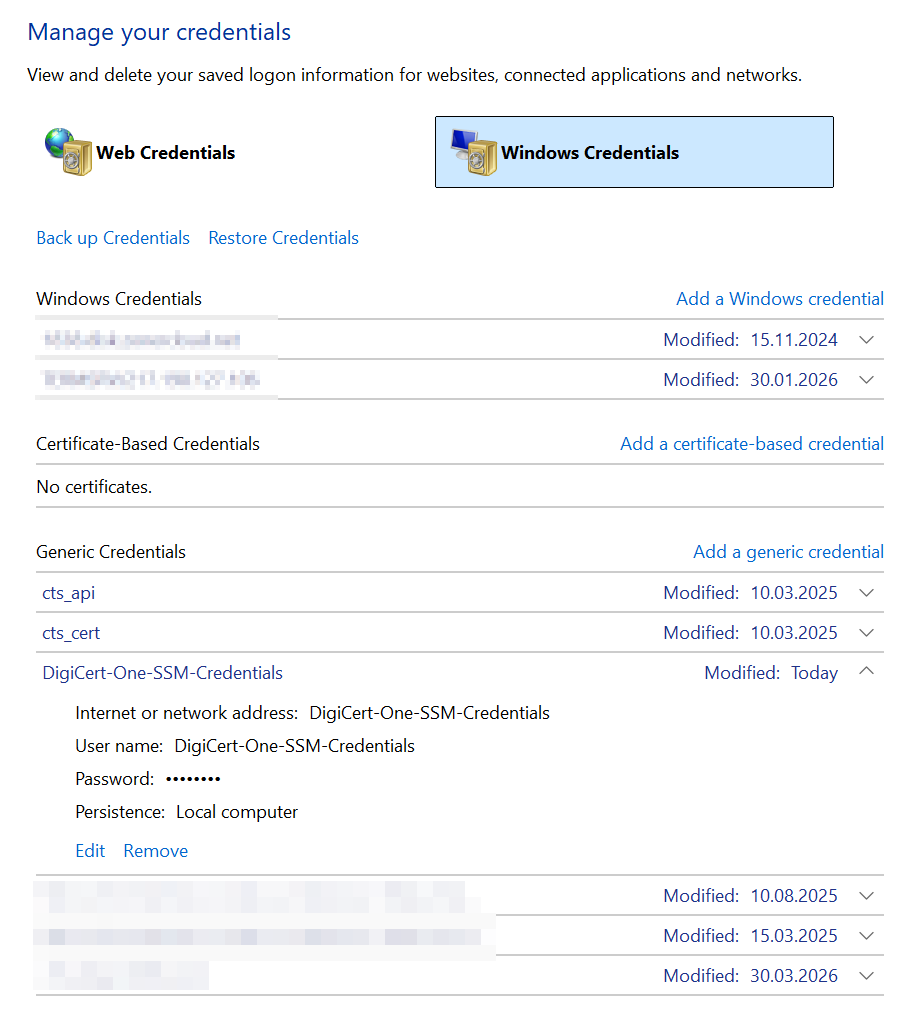
Ak zvolíte možnosť uloženia do systému, tak v systéme Windows budú credentials v Správcovi prihlasovacích údajov (Credential Manager).
Po nastavení prihlasovacích údajov do systému, ktoré vykoná automaticky aplikácia DigiCert ONE Clients, prejdite do tretieho kroku sprievodcu. Ten bude teraz od vás vo vašom systéme chcieť spustiť príkaz SMCTL healthcheck, ktorý otestuje komunikáciu lokálneho prostredia s KeyLockerom a správnu autentizáciu. Všetko by malo prebehnúť hladko, takže potvrďte „I have run the healthcheck command in SMCTL" a kliknite na tlačidlo Check Status.
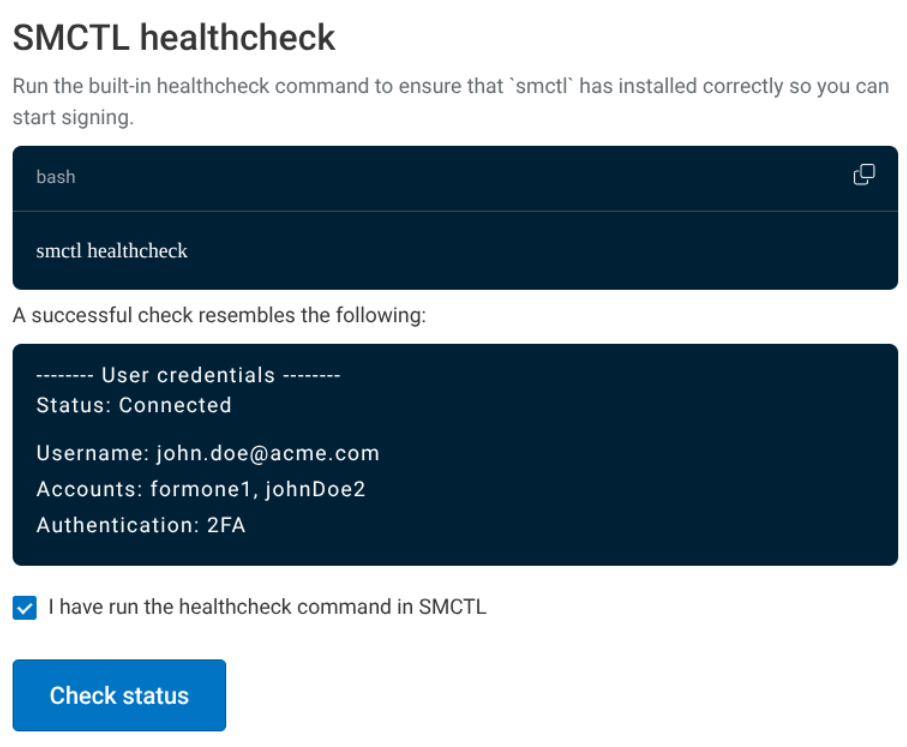
Uvidíte zelené potvrdenie You're ready to start signing with SMCTL, čo znamená, že všetko je nastavené správne, komunikácia funguje a môžete začať podpisovať.
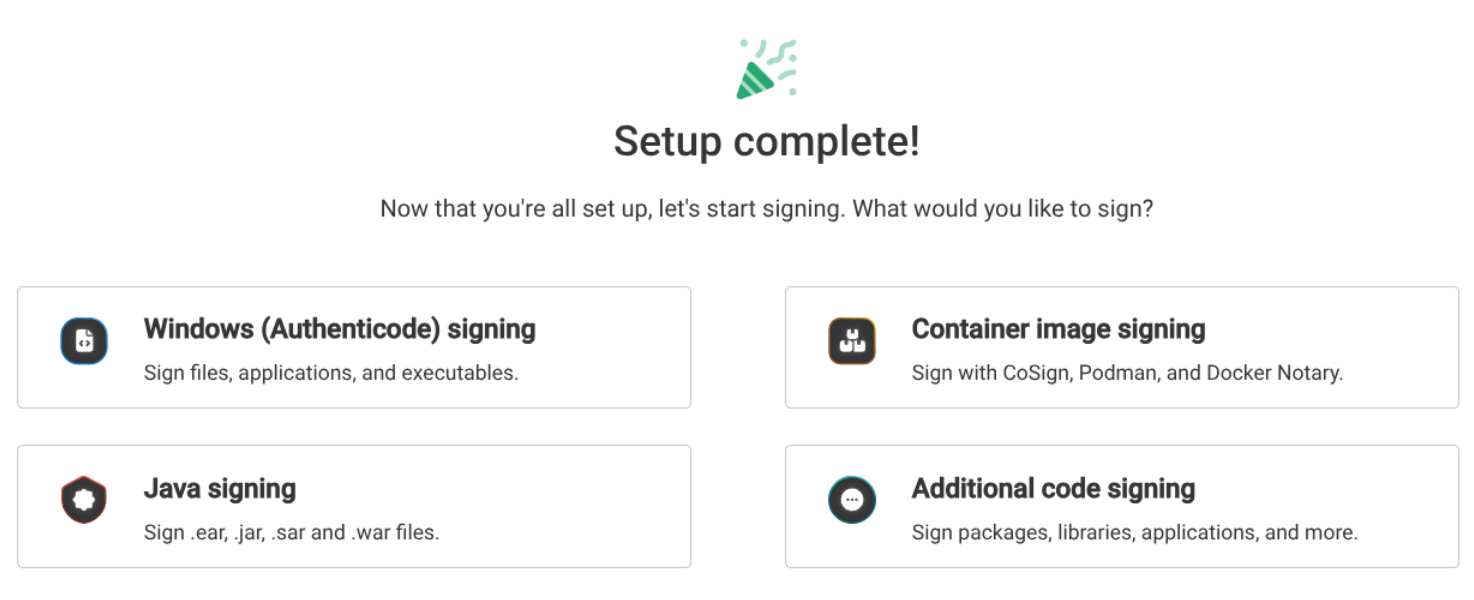
Vyberte si zo štyroch možností správnu platformu, ktorú využívate na podpisovanie, a následne uvidíte príklad (návod) na podpísanie pomocou KeyLockeru.
Podpisovanie súborov
Na podpisovanie odporúčame primárne používať utilitu SMCTL, ktorá funguje v príkazovom riadku (CLI). Druhou variantou je utilita DigiCert Click-to-sign (pozri posledný odsek).
Návody na podpisovanie súborov pre hlavné platformy (Authenticode, Docker, Java...) nájdete priamo vo webovom rozhraní KeyLockeru. Po dokončení sprievodcu (nadpis „Setup complete!") môžete kliknúť na jednu z ponúkaných platforiem a rozhranie vám ukáže pripravený príkaz s využitím vybraného certifikátu. Stačí ho skopírovať do CLI a určiť podpisovaný súbor. Jednoduchšie to už byť nemôže!
Podpisovanie súborov pomocou SMCTL (odporúčame)
Utilita SMCTL pochádza od DigiCertu a môže slúžiť aj k zjednodušenému podpisovaniu súborov pomocou nástrojov tretej strany (stále potrebujete minimálne signtool). SMCTL spolupracuje s najrozšírenejšími nátrojmi - Signtool, Apksigner, Jarsigner, Mage, Nuget. Nástroj nájdete v priečinku C:/Program Files/DigiCert/DigiCert Keylocker Tools/smctl.exe
V poslednom kroku sprievodcu kliknite na Authenticode a v ďalšom dialógu si vyberte certifikát, ktorý je v KeyLockeri k dispozícii. Dostanete kompletný príkaz na podpísanie, kam doplníte cieľ a spustíte lokálne vo svojom CLI. Ihneď dostanete potvrdenie o úspešnom podpísaní súboru.
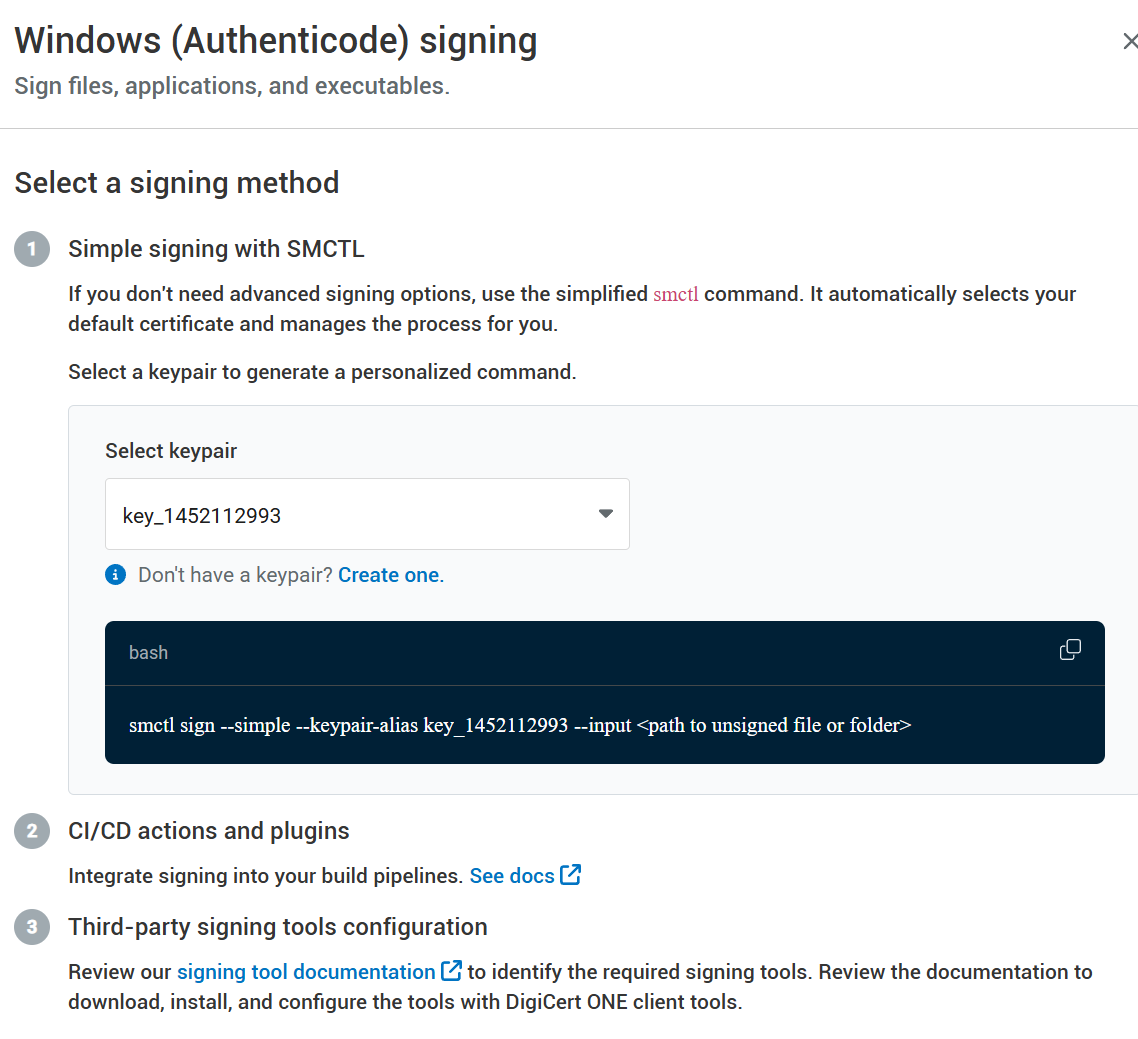
Dokumentáciu SMCTL nájdete na webe DigiCertu.
Podpisovanie súborov pomocou Signtool
Nasledujúci návod sa týka nástroja Signtool z balíka Windows SDK. Je to najrozšírenejší nástroj na podpisovanie na platforme Windows.
Príkazu signtool je potrebné špecifikovať aký súbor chcem podpísať, akým certifikátom a prípadne súvisiace parametre. Na podpisovací certifikát sa môžete odkazovať viacerými spôsobmi - môžete nechať Signtool automaticky zvoliť certifikát na základe úložiska; konkrétnu voľbu certifikátu môžete vykonať buď odkazom na súbor s uloženým certifikátom (samozrejme len verejná časť bez privátneho kľúča), alebo môžete použiť SHA-1 hash daného certifikátu.
Tu je príklad podpísania pomocou hash odtlačku certifikátu:
C:/>signtool.exe sign /sha1 ecb0f10ab1XXXXXXXXXX1681fb70a31e32288263 /tr http://timestamp.digicert.com /td SHA256 /fd SHA256 C:/Users/User/Documents/HelloSign.exeA tu je príklad podpísania pomocou KeyLockeru a súboru s certifikátom:
C:/Users/User>signtool.exe sign /csp "DigiCert Signing Manager KSP" /kc key_558469087 /f C:/Users/User/Documents/cert_558469087.crt /tr http://timestamp.digicert.com /td SHA256 /fd SHA256 C:/Users/User/Documents/HelloSign.exe
Done Adding Additional Store
Successfully signed: C:/Users/User/Documents/HelloSign.exe
Platnosť podpisu si môžete overiť príkazom signtool verify /v file.exe. Vlastnosti podpisu nájdete tiež u podpísaného súboru cez prieskumníka a Vlastnosti (pravé tlačidlo myši).
Podpisovanie súborov pomocou Jarsigner
Jarsigner môžete využiť spolu s KeyLockerom vďaka knižnici PKCS11; podpisovať môžete zjednodušene pomocou SMCTL, alebo priamo pomocou Jarsignera a knižnice PKCS11.
Príklad podpisu pomocou Jarsigner:
jarsigner -keystore NONE -storepass NONE -storetype PKCS11 -sigalg SHA256withRSA -providerClass sun.security.pkcs11.SunPKCS11 -providerArg pkcs11properties2.cfg -signedjar C:/Users/Name/Desktop/signed/signedjar.jar C:/Users/Name/Desktop/ToSign/jartosign.jar key3 -tsa "http://timestamp.digicert.com"Správnosť podpisu overíte príkazom:
jarsigner -verify -certs -verbose Dokumentáciu k Jarsigner nájdete na webe DigiCertu.
Podpisovanie pomocou DigiCert Click-to-sign
Táto utilita ponúka grafické rozhranie na uľahčenie podpisu súboru. Výsledok a princíp podpisovania sa však nelíšia od nástrojov pre príkazový riadok; tie naopak umožňujú detailnejšie nastavenie parametrov podpisu. DigiCert Click-to-sign má iba zjednodušené možnosti, ktoré však môžu väčšine používateľov stačiť.
DigiCert Click-to-sign má jednu obrovskú výhodu - pre jeho nastavenie je potrebné prejsť sprievodcom nastavenia prístupových údajov (secrets) ku KeyLockeru. Sprievodca vám jednoducho vyskúša spojenie s cloudom, ale najmä nastaví tieto premenné do systému! Nebudete ich musieť zložito nastavovať manuálne.
Samotné podpisovanie týmto nástrojom je maximálne jednoduché - kliknete pravým tlačidlom myši na súbor na podpis a v menu vyberiete Click to Sign. Potom môžete podpísať rovno, alebo s potvrdením nastavenia podpisu.

Dokumentáciu ku Click-to-sign nájdete na webe DigiCertu.
Poznámka: Ak by vám Click-to-sign nefungoval, tak nastavte do premennej PATH cesty k samotnému Click-to-sign a tiež k podpisovacej aplikácii (signtool) oddelené bodkočiarkou. Teda napríklad:
Path: C:/Program Files/DigiCert/DigiCert Keylocker Tools;C:/Program Files (x86)/Windows Kits/10/bin/10.0.22621.0x64;Integrácia do CI/CD
Hlavnou výhodou KeyLockeru je možnosť automatizácie podpisov vďaka integrácii do CI/CD workflow. DigiCert pripravil množstvo skriptov a pluginov pre najrozšírenejšie vývojové nástroje a platformy. Pluginy sú dostupné pre Azure DevOps, GitHub a Jenkins. Integračných skriptov pre knižnicu PKCS11 ponúka ešte viac.
Kompletné informácie nájdete v článku CI/CD integrations.
Dokumentácia a ďalšie zdroje:
- Dokumentácia k SignTool, dostupná na https://learn.microsoft.com/sk-sk/dotnet/framework/tools/signtool-exe
- Dokumentácia k KeyLocker, dostupná na https://docs.digicert.com/en/digicert-keylocker.html