Možnosti uloženia Code Signing EV certifikátu
Code Signing EV certifikát musí byť vždy uložený na bezpečnom tokene, ktorý je predpokladom jeho dôveryhodnosti. Uloženie na tokeny navyše znemožňuje jeho zneužitie, pretože je chránený heslom a privátny kľúč nie je možné exportovať. Predstavujeme možnosti uloženia Code Signing EV certifikátov, ktoré môžu naši zákazníci využiť.
Keylocker
Najbezpečnejší a najmodernejší spôsob uloženia certifikátu v cloude. Code signing certifikát je po vydaní nahraný do služby Keylocker, kde k nemu pristupujete vzdialene a podpisujete metódou hash signing. Je to rýchle, bezpečné a o zabezpečenie certifikátu a privátneho kľúča sa vôbec nemusíte starať. Viac o službe Keylocker nájdete v článku DigiCert KeyLocker (cloud HSM).
V objednávke Code Signing certifikátu stačí ako možnosť uloženia zvoliť Keylocker, následne vám dôjde pozvánka do účtu DigiCert ONE a tam bude aj vydaný certifikát. Autentizáciu a komunikáciu s DigiCert ONE následne ľahko nastavíte pomocou sprievodcu. Podpisovať môžete naďalej pomocou signtool alebo iného nástroja, na ktorý ste zvyknutí, budete mať však k dispozícii aj podpisovacie utility od DigiCertu.
Podpisovanie metódou hash signing je nielen najbezpečnejšie, ale aj najrýchlejšie. Podpisuje sa iba hash súboru, nie celý súbor (ako to robí signtool).
Uloženie na HW token
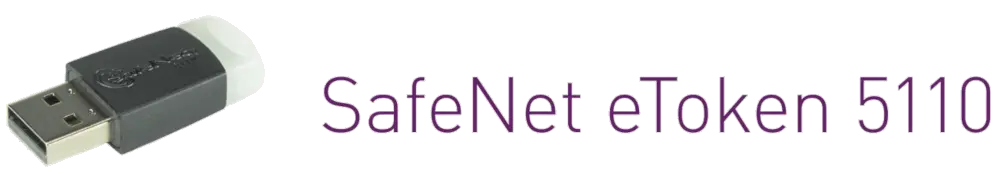
Starý spôsob uloženia Code Signing certifikátu. V súčasnosti CA používajú token SafeNet 5110. Ten umožňuje uloženie aj iných certifikátov a zabezpečuje ich efektívnu ochranu proti krádeži.
Certifikáty sú spolu s privátnymi kľúčmi uložené na tokene a privátne kľúče nie je možné exportovať. Pre prácu s certifikátmi je nutné token odomknúť heslom; po 10 nesprávnych zadaniach hesla sa token zamkne a stane nepoužiteľným. Brute-force útoky na uhádnutie hesla sú teda vylúčené.
Technické špecifikácie tokenu nájdete na webe výrobcu alebo v produktovom liste. Je podporovaný v OS Windows Server 2008/R2, Windows Server 2012 a 2012 R2, Windows 7, Mac OS, Linux, Windows 8 a Windows 10/11. Pripája sa pomocou štandardného USB portu (USB type A) a pamäť pre kľúče predstavuje 80k. Spĺňa ISO 7816-1 až 4.
Uloženie na HSM (Hardware Security Module)
Zariadenie nazvané HSM je špecializovaný hardvér na uloženie kľúčov, certifikátov alebo iných kryptografických informácií (Wikipedia). HSM funguje ako server a často aj ako rackový server vyzerá.
Ak vaša organizácia disponuje týmto špecializovaným hardvérom, tak ho môže využiť na uloženie Code Signing (a samozrejme ostatných) certifikátov namiesto tokenu a zjednodušiť (či zautomatizovať) si tak proces podpisovania.
Kúpa HSM však nie je podmienkou, pokiaľ ho nevlastníte. Možnosť uloženia na HSM môžete použiť aj v prípade, že chcete mať Code Signing certifikát uložený v cloude tretej strany, napríklad v službe Azure Key Vault či inej obdobnej. To je možné, ale CSR musí vzniknúť v tomto trezore.
Možnosť uloženia na HSM je súčasťou objednávky DigiCert CS certifikátu. Počítajte s tým, že ak túto možnosť zvolíte, tak CA DigiCert bude chcieť doložiť, že vlastníte skutočne bezpečné a auditované zariadenie.
Máte otázky?
Neváhajte kontaktovať našu zákaznícku podporu, ktorá vám poradí a pomôže.

ZONER s.r.o.
Jaskový rad 5
831 01 Bratislava
IČO: 35770929
DIČ: SK2020212590
Bol tento článok pre vás užitočný?
Ďakujeme vám za spätnú väzbu na tento článok.
Mrzí nás, že ste tu nenašli potrebné.
Pomôžete nám článok vylepšiť? Napíš nám, čo ste tu očakávali a nedozvedeli sa.