Inštalácia SSL certifikátu na server IIS 7 a IIS 6
V tomto článku nájdete návod pre vygenerovanie CSR a následnú inštaláciu SSL/TLS certifikátu na webové servery IIS 7 a IIS 6.
Vygenerovanie CSR requestu
Vygenerovanie CSR requestu je predpokladom vydania certifikátu. V CSR je obsiahnutý verejný kľúč, ktorý autorita podpíše a vznikne tak SSL/TLS certifikát. Bez CSR nie je možné certifikát vydať.
Vytvorenie CSR requestu na serveri IIS 7
Na webovom serveri s IIS 7 sa CSR generuje v sprievodcovi. Choďte v IIS do ponuky SSL certifikátov (Server certificates) a vpravo hore vyberte Create certificate request. Uvidíte sprievodcu vytvorením CSR. Do neho zadajte všetky požadované informácie, vyberte hĺbku 2048 (bitov) a súbor s vygenerovaným CSR uložte.
Vygenerovaný CSR je v textovej podobe, takže môžete súbor vytvorený v IIS otvoriť v Notepade a text CSR vložiť do objednávky v SSLmarketu.
Video s postupom vygenerovania CSR requestu na platforme Microsoft IIS 7 nájdete v sekcii videonávody.
Vytvorenie CSR requestu na serveri IIS 6
Na webovom serveri IIS 6 prebieha generovanie v sprievodcovi IIS. Vo spustenom IIS 6 kliknite pravým tlačidlom na website, s ktorou chcete pracovať. Vyberte Properties a v nasledujúcom okne vyberte záložku Directory Security. V dolnej časti okna uvidíte sekciu Secure Communications, v ktorej kliknite na Server Certificate. Týmto spustíte sprievodcu tvorbou CSR requestu. Vyberte Create a new Certificate a v ďalšom kroku Prepare the request now, but send it later. V ďalšom kroku napíšte popisné meno certifikátu a vyberte bitovú hĺbku 2048 bitov. V ďalších troch krokoch upresňujete údaje, ktoré majú byť uvedené v CSR.
Informácie o údajoch vyplňovaných do CSR a príklad správneho vyplnenia nájdete v článku pomocníka venovanému verejnému kľúču (CSR requestu).
Common name je kompletný názov domény, pre ktorú bude certifikát určený; uvádzajte teda kompletnú adresu vrátane subdomén. Po vyplnení údajov vás sprievodca vyzve na uloženie textového súboru s CSR requestom. Po uložení súbor otvorte a vykopírujte text CSR requestu, ktorý vložíte do administrácie SSLmarket v detaile objednávky SSL certifikátu.
Pri obnove certifikátu na IIS 6 a IIS 7 vytvorte úplne nový CSR request. Nepoužívajte možnosť Predĺžiť (renew) v ponuke IIS. Na oboch serveroch je chyba, ktorá spôsobuje neplatnosť takto vytvoreného CSR requestu.
Inštalácia certifikátu na IIS 7
Po obdržaní e-mailu od certifikačnej autority s novo vystaveným certifikátom vykopírujte zašifrovaný text vrátane pomlčiek a uložte do súboru CER. Pre uloženie obyčajného textu použite program Notepad, odporúčame nepoužívať editory typu Microsoft Word.
V prvom kroku inštalácie je nutné sa prihlásiť k Windows serveru s IIS7, kde je prevádzkovaný web, na ktorom bude bezpečnostný SSL certifikát sprevádzkovaný. K serveru sa treba prihlásiť ako Administrátor. Po úspešnom prihlásení kliknite na tlačidlo "Štart", následne zvoľte položku "Administrative Tools" a vyberte "Internet Information Services Manager". V IIS manažéri v ľavej časti okna vyberte názov vášho servera a potom vyberte položku "Server Certificates".
V tejto časti IIS manažéru je možné vykonávať všetku správu SSL certifikátov. IIS by malo teraz čakať na dokončenie žiadosti o certifikát a importovanie novo vystaveného certifikátu.
V pravej hornej časti vyberte možnosť "Complete Certificate Request" a zobrazí sa nové okno, v ktorom vyberiete cestu k súboru certifikátu a zadáte popisné meno certifikátu. To slúži k vášmu pomenovaniu a lepšej orientácii medzi certifikátmi na serveri. Dialóg potvrďte kliknutím na OK, čím certifikát na server nainštalujete.
Ak sa Vám zobrazí chyba o nenájdení žiadosti o certifikát, nebolo možné priradiť certifikát k privátnemu kľúču. Neváhajte kontaktovať zákaznícku podporu a s novým CSR requestom vykonať pregenerovanie certifikátu, ktoré je zadarmo.
Potom, čo bol certifikát nainštalovaný na server, je potrebné ho priradiť k príslušnej "Website". Z ľavého menu "Connections" zvoľte meno servera, na ktorom bude certifikát nainštalovaný. Pod "Sites" nájdete zoznam webov, ktoré sú v IIS prevádzkované. Vyberte konkrétny, ku ktorému chcete certifikát priradiť a v ponuke vpravo kliknite na "Bindings". Zobrazí sa okno "Site Bindings", v ktorom kliknite na "Add". V nasledujúcom dialógu upresníte nastavenia. Ako "Type" vyberiete HTTPS, uveďte IP adresu a port pre komunikáciu; ten je spravidla 443. Konfiguráciu dokončite vybraním certifikátu, ktorý bol predtým nainštalovaný. Spoznáte ho podľa názvu domény. Tento aj nasledujúci dialóg potvrďte. Pre vykonanie zmien zastavte a znovu spustite webový server. Ak by sa ani potom zmena neprejavila, bude potrebné vykonať reštart servera.
Certifikát je teraz na IIS nainštalovaný, avšak je nutné venovať pozornosť aj Intermediate certifikátom, ktoré zabezpečujú dôveryhodnosť certifikátu cez Root certifikát autority. Autority zverejňujú Intermediate certifikáty spoločne vo formáte PKCS#7 a v jednom súbore s príponou P7B.
Ak sa pri importe PFX súboru stretnete s chybou A specified logon session does not exist. It may already have been terminated. (Exception from HRESULT: 0x80070520), nezaznačili ste pri importe PFX aj import privátneho kľúča. Riešením je odstránenie certifikátu cez MMC a nový import.
Videonávod inštalácie SSL/TLS certifikátu na IIS 7
Proces inštalácie SSL/TLS certifikátu na IIS 7 (pozri vyššie) môžete urobiť aj podľa nášho videa. Vo videonávode sa dozviete, ako po vystavení nového SSL certifikátu vykonať jeho inštaláciu na server a spárovanie (Binding) s príslušnou doménou. Nezabudnite vykonať aj inštaláciu Intermediate certifikátov, ktorému sa vo videonápovede tiež venujeme.
Inštalácia certifikátu na IIS 6
Po obdržaní e-mailu od certifikačnej autority s novo vystaveným certifikátom vykopírujte zašifrovaný text vrátane pomlčiek a uložte do súboru CER. Pre uloženie obyčajného textu použite program Notepad, odporúčame nepoužívať editory typu Microsoft Word.
Vo spustenom IIS 6 kliknite pravým tlačidlom na website, s ktorou chcete pracovať. Vyberte Properties a v nasledujúcom okne vyberte záložku Directory Security. V dolnej časti okna uvidíte sekciu Secure Communications, v ktorej kliknite na Server Certificate. Týmto spustíte sprievodcu, ktorý čaká na dokončenie žiadosti o certifikát (CSR). V sprievodcovi vyberte možnosť Process the Pending Request and Install the Certificate a v ďalšom kroku vyberte súbor s certifikátom, ktorý ste predtým vytvorili. V ďalšom kroku ako SSL Port zadajte číslo portu 443. Sprievodcu dokončite a tým úspešne dokončíte aj inštaláciu SSL certifikátu.
Kontrola inštalácie
Správnosť inštalácie SSL certifikátu si môžete overiť nástrojom certifikačnej autority. Pre viac informácií čítajte sekciu Kontrola inštalácie SSL certifikátov v článku pomocníka o inštalácii certifikátov.
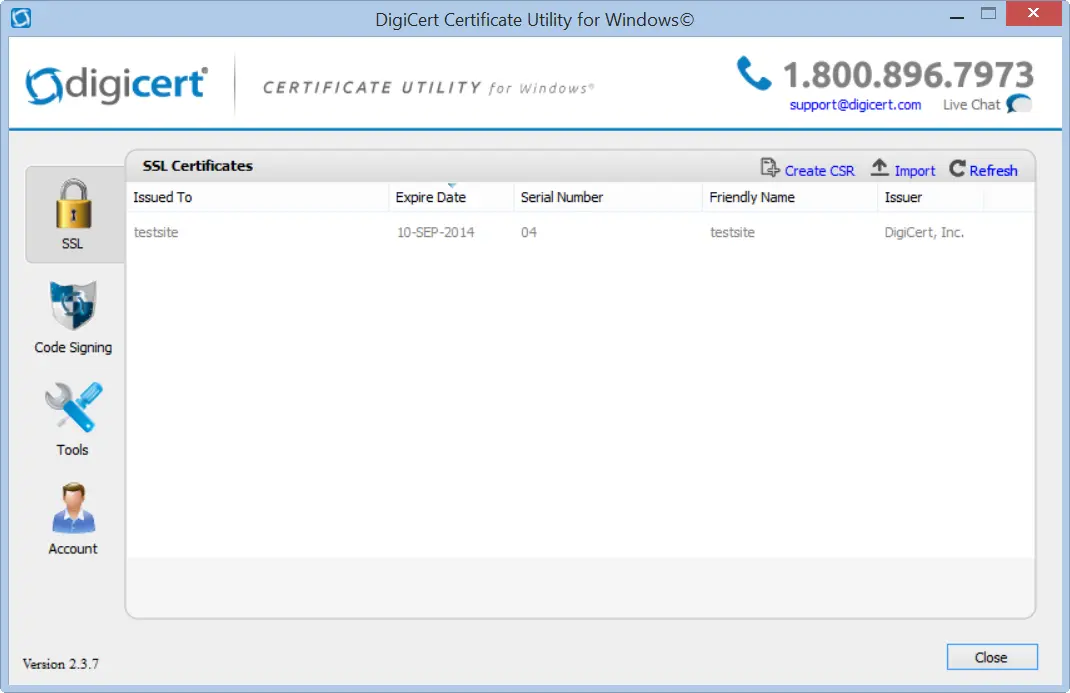
DigiCert Certificate Utility for Windows
Pre správu certifikátov v prostredí Windows a Windows Server (vytvorenie CSR, import vydaného certifikátu) odporúčame program DigiCert Certificate Utility for Windows. Zvládnete s ním všetky úlohy (CSR, import, export) a môžete pomocou neho spravovať aj Code Signing certifikáty.
Je toho na vás priveľa?
V prípade potreby neváhajte kontaktovať našu zákaznícku podporu, ktorá vám pomôže s výberom certifikátu a akýmkoľvek dotazom.

ZONER s.r.o.
Jaskový rad 5
831 01 Bratislava
IČO: 35770929
IČ DPH: SK2020212590
Bol tento článok pre vás užitočný?
Ďakujeme vám za spätnú väzbu na tento článok.
Mrzí nás, že ste tu nenašli potrebné.
Pomôžete nám článok vylepšiť? Napíš nám, čo ste tu očakávali a nedozvedeli sa.